Conectar APIs é como abrir estradas novas: se o caminho existe, seu negócio chega mais longe, mais rápido. Só que nem sempre há um “viaduto” pronto entre os sistemas que você usa. Nesses momentos, o nó certo vira sua ponte.
HTTP Request no n8n resolve esse quebra-cabeça porque fala direto com qualquer API bem documentada. Em cenários reais de crescimento, é comum precisar integrar um ERP nacional, um gateway de pagamento regional ou um CRM que não tem conector oficial. Quando essa necessidade surge, velocidade e controle técnico fazem diferença no caixa.
Muitos tutoriais param no básico: um GET simples, sem paginação, sem tratar rate limit 429, ignorando OAuth 2.0 e erros 4xx/5xx. Na prática, é aí que os fluxos quebram e os dados ficam inconsistentes. O resultado? Retrabalho, alertas falsos e decisões ruins.
Este guia vai direto ao ponto, com um passo a passo sólido para configurar método, URL, cabeçalhos e corpo; escolher a autenticação certa; paginar com segurança; lidar com erros e limites; e fechar com um exemplo completo salvando numa planilha. A ideia é simples: dar a você o domínio do fluxo, com clareza, previsibilidade e escala.
Quando usar o nó HTTP Request em vez de um nó pronto
Nem todo conector vem pronto no n8n. Quando você precisa de flexibilidade total, o nó HTTP Request vira seu canivete suíço para falar com praticamente qualquer API.
Quando a API não tem integração oficial
Quando não há integração: escolha o HTTP Request para chamar qualquer endpoint REST documentado, mesmo sem nó dedicado. A própria documentação do n8n indica que ele cria chamadas diretas para serviços com API, cobrindo leitura e escrita de dados sem depender de integrações pré-feitas.
No dia a dia, isso destrava cenários em que você só tem a URL, o método e o corpo da requisição. Se a API muda rápido, você não fica preso ao backlog de um conector. Você ajusta URL, headers e corpo e segue em frente.
Controle fino de headers, query, timeout e retries
Controle de headers e timeouts: o HTTP Request deixa você definir cabeçalhos, parâmetros, Timeout e Retry On Fail por nó. Na comunidade n8n, uma prática comum é usar 3–5 tentativas com espera de 2000–5000 ms e timeouts de 30–60 segundos para lidar com falhas transitórias.
429 como dado e respeite o header Retry-After antes de tentar de novo. O Batching do nó ajuda a controlar cadência; quando você precisa disparar sem lotes, ajustar Items per Batch = -1 inicia várias requisições em paralelo, adequado para tarefas que terminam em segundos ou poucos minutos.
Casos no Brasil: ERPs, gateways de pagamento e CRMs locais
APIs brasileiras específicas: quando o seu ERP (como TOTVS, Omie, Bling), gateway (PagSeguro, Pagar.me) ou CRM (Agendor, Moskit) não tem nó pronto, o HTTP Request resolve. Você define autenticação, monta o JSON e integra pedidos, notas, cobranças e contatos de forma direta.
Pagamentos pedem cuidado: use idempotência para não duplicar cobranças e trate timeouts como estado incerto antes de refazer a chamada, como sugere a comunidade. Onde a API for mais rígida, limite a taxa no próprio n8n com intervalos previsíveis em vez de “estourar” e depender só do 429.
HTTP Request vs Webhook: papéis diferentes no fluxo
HTTP Request vs Webhook: Webhook recebe eventos e dispara o fluxo; HTTP Request envia chamadas para fora. Para esperas longas, prefira padrão callback + Wait em vez de segurar a conexão do HTTP Request.
Discussões na comunidade indicam que o timeout prático costuma ser curto por causa de proxies e ALBs; é possível configurar até ~300.000 ms (5 min), mas tratar ~1 minuto como limite seguro reduz 504s. Para cargas paralelas curtas, o fan-out com Items per Batch = -1 funciona bem; se a tarefa durar muito, migre para retorno por Webhook.
Limitações de nós prontos e como contornar no design do fluxo
Limites dos nós prontos: conectores empacotam operações comuns, mas nem sempre expõem headers customizados, novos endpoints ou controle de retry/timeout. O desenho com HTTP Request, ramificação de erro e fila de “dead-letter” dá visibilidade e estabilidade.
Boas práticas citadas pela comunidade: ativar Retry On Fail e “Continue (error output)”, checar status com um IF e registrar falhas. Em manuais, valide entrar com um item só antes de chamar a API para evitar lotes acidentais. Quando fizer paralelismo, use o batching do nó e backoff; e, ao ver 429, respeite Retry-After em vez de loops cegos.
Configurando método, URL, cabeçalhos e corpo da requisição
Para configurar o nó, pense em quatro peças que se encaixam: método, URL, cabeçalhos e corpo. A escolha certa em cada uma deixa sua integração estável, previsível e fácil de manter.
Escolha entre GET, POST, PUT, PATCH e DELETE
Método certo para ação: use GET para ler, POST para criar, PUT para substituir, PATCH para atualizar parte e DELETE para remover. PUT e DELETE tendem a ser idempotentes (a mesma chamada repetida tem o mesmo resultado). Se a API exigir confirmações, documente a regra no próprio fluxo.
Na prática, mapeie sua operação de negócio para o verbo. Se você estiver “criando um pedido”, é POST. Se estiver “editando só um campo”, é PATCH. Evita efeitos colaterais e erros silenciosos.
URL com parâmetros dinâmicos e credenciais seguras
Parâmetros dinâmicos seguros: construa a URL com variáveis de item (por exemplo, {{ $json.id }}) e passe filtros na query string. Nunca coloque tokens na URL. Guarde credenciais no recurso de Credentials do n8n e injete apenas em headers.
Para versionamento por caminho, aponte para /v2/…. Para caminhos com IDs, valide o valor antes de enviar. Evita 404s e ajuda no reprocessamento.
Content-Type, Accept e versionamento da API
Content-Type e Accept: defina Content-Type conforme o corpo (ex.: application/json, multipart/form-data, application/octet-stream) e peça a resposta com Accept: application/json quando possível. Algumas APIs versionam por header; outras por caminho (/v1, /v2).
Na comunidade n8n, exemplos mostram Accept amplos em uploads e JSON em integrações padrão. Se a API exigir vendor media type, declare no Accept conforme os docs dela.
Corpo raw, JSON, form-data e upload de arquivos
Multipart e binário: escolha JSON para dados estruturados, form-data para misturar campos e arquivos, e Binary para enviar o arquivo “cru” com MIME certo. Evite “forçar boundary” no header; deixe o n8n montar o multipart para não gerar 502 por corpo malformado.
Para uploads estáveis, a comunidade indica usar “n8n Binary File” no form-data ou “Binary” com Input Data Field Name apontando para a propriedade binária criada via prepareBinaryData. Corrupção de arquivo quase sempre é Content-Type errado ou escolha errada entre raw vs multipart.
Testes, timeouts e política de retries no n8n
Timeouts e retries: faça testes curtos, ative Retry On Fail com 3–5 tentativas e use Timeout em torno de 30–60s, conforme relatos da comunidade. Em cargas, use Batching com intervalo para não saturar a API.
Se vier 429, respeite o header Retry-After antes de reenviar. Para respostas incompletas, trate campos ausentes no próximo nó. E, quando precisar enviar muitos arquivos, prefira o fluxo indicado nos tópicos da comunidade para multipart/form-data e corpo Binary com o campo correto.
Autenticação: API key, Bearer token e OAuth
Autenticar no n8n pede três decisões claras: onde guardar os segredos, como enviá-los e quando renová-los. Com isso redondo, o resto flui.
Onde salvar credenciais com segurança no n8n
Use o sistema de Credentials: guarde chaves e tokens nas Credenciais criptografadas do n8n, nunca em campos de texto do workflow. Proteja a N8N_ENCRYPTION_KEY, limite acesso ao banco e faça backup. Em auto-hospedagem, siga o princípio da menor permissão e a LGPD: colete e retenha só o necessário.
Crie a credencial na UI, selecione o tipo correto e reutilize em vários fluxos. Tokens ficam “em repouso” cifrados e referenciados por ID, então exportar um fluxo não vaza segredos.
API key em header vs query string
Dê preferência ao header: envie a chave em um cabeçalho como X-API-Key ou em Authorization. Query string vaza fácil em logs e URLs salvas. No n8n, escolha Header Auth para cabeçalho ou Query Auth/Custom Auth quando a API exigir parâmetro na URL.
Em APIs modernas, Bearer no header é padrão. Chave em query ainda existe, mas trate como exceção e restrinja escopos.
Gerando e renovando Bearer tokens
Bearer vai no Authorization: configure a credencial httpBearerAuth e o n8n adiciona o prefixo “Bearer” automaticamente. Tokens costumam expirar; rotacione com periodicidade definida pelo provedor e evite colar valores em nós Set.
Se o serviço der “personal access token”, trate como API key estática e armazene nas Credenciais. Se o token vier de OAuth, não use Header Auth para guardá-lo; prefira o fluxo oAuth2Api, que renova sozinho.
Fluxo OAuth 2.0 com consent e refresh token
Deixe o n8n gerir o OAuth: crie a credencial oAuth2Api, informe Client ID, Client Secret e escopos, e conclua o consent. O n8n armazena access e refresh tokens com segurança e renova quando expiram.
Registre a Callback URL mostrada pelo n8n no app do provedor, senão o retorno falha. Em produção, guarde IDs/segredos em variáveis de ambiente e deixe o n8n cuidar dos tokens.
Erros de autenticação frequentes e como resolver
Diagnóstico rápido: 401/403 costuma ser escopo errado, token expirado ou header duplicado. Se a credencial já injeta Authorization, não repita nos headers manuais. Callback não registrada quebra o OAuth.
Confira se authentication está ativo no nó, se o genericAuthType bate com a credencial e se não há “strings com cara de segredo” em parâmetros. Em rate limit 429, não é autenticação: respeite Retry-After e volte com backoff.
Paginação, erros e limite de requisições
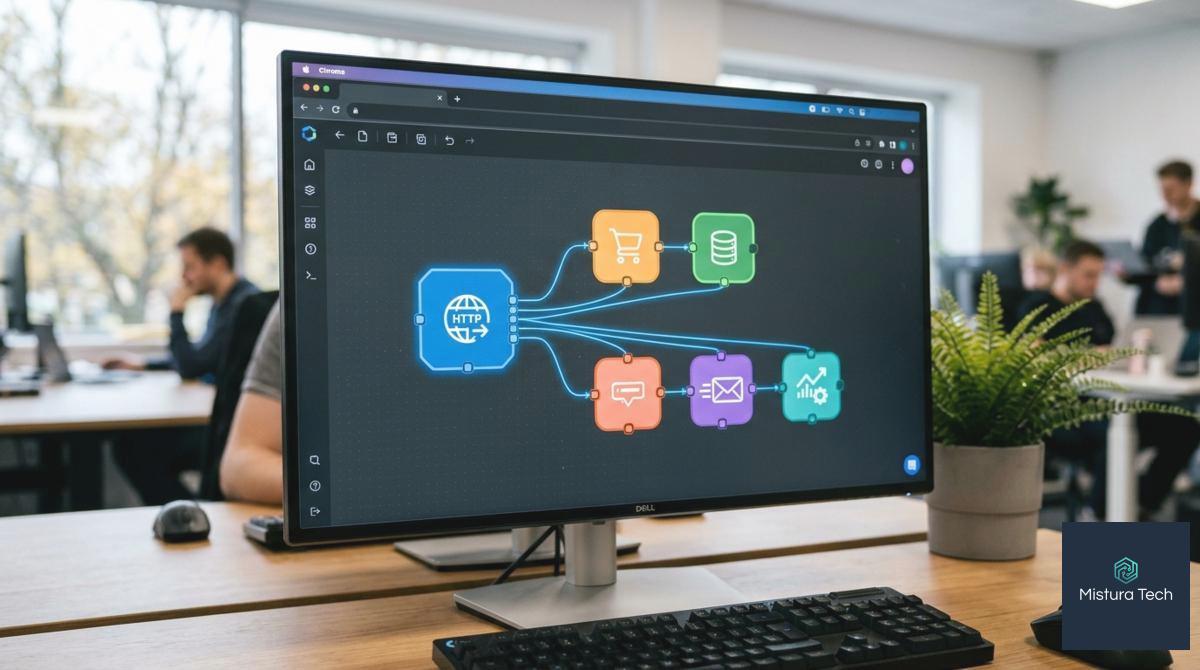
Para escalar com segurança, você precisa paginar direito, tratar erros com carinho e respeitar limites. Esse trio mantém seus fluxos estáveis e seus dados íntegros.
Offset, page e cursor: qual estratégia escolher
Escolha pelo desenho da API: use cursor quando há muito volume e precisa de consistência; page para navegação simples; offset só em conjuntos menores, pois sofre com registros novos entre chamadas. Leia a doc da API e limite páginas máximas para não cair em loops infinitos.
No n8n, combine a paginação da API com controle de ritmo. Comece conservador: carregue uma página, processe, verifique se há próxima e siga. Se a API devolver a próxima URL, use a expressão para buscá-la; se exigir incrementar número de página, aumente o parâmetro com cuidado.
Loops com Split In Batches e While para percorrer páginas
Loop Over Items + Wait: quebre em lotes com o antigo Split In Batches (hoje “Loop Over Items”) e insira uma pausa entre lotes. Para chamadas pesadas de API, a comunidade sugere 10–50 itens por lote e 1–5 s de intervalo.
Ative Reset para tratar cada página como conjunto novo e detecte fim de dados pelo contexto do nó. Em cargas grandes, torne o processo idempotente e recupere de falhas sem refazer o que já passou.
Tratando 4xx e 5xx com Try/Catch e caminhos alternativos
Try/Catch e rotas de erro: 4xx pedem correção (credenciais, escopo, validação); 5xx pedem retry. No HTTP Request, ative Retry On Fail e desvie erros para um caminho de tratamento com IF e logs.
401/403 sinalizam autenticação ou escopo; 404 é recurso ausente; 409 conflito; 500/503 são temporários. Use Continue On Fail quando quiser prosseguir e colete os itens falhos para reprocessar com segurança.
Rate limiting: cabeçalhos Retry-After e status 429
Respeite o Retry-After: 429 é limite de taxa. Leia o header Retry-After, aguarde e tente de novo. Previna o estouro usando o Batching do HTTP Request (Items per Batch + Batch Interval) ou um Wait entre chamadas.
Como referência prática, se a API permite 1 req/s, defina 1000 ms entre tentativas ou entre lotes. Comece com intervalos maiores (ex.: 1000–2000 ms) e ajuste observando se 429 ainda aparece.
Backoff exponencial e filas controladas para estabilidade
Backoff exponencial com jitter: aumente o tempo de espera a cada falha e adicione um jitter aleatório para evitar “batidas” simultâneas. No n8n, combine Retry On Fail com esperas crescentes ou implemente no Code node.
Para alto volume, controle a vazão com Items per Batch e Batch Interval. Use sub-workflow como fila e mantenha a lógica idempotente. Muitos criadores começam com 50–100 itens por lote em tarefas leves e reduzem quando a API é sensível.
Exemplo completo: puxar dados de uma API e salvar na planilha
Agora fica claro o caminho: com o HTTP Request no n8n você define método, URL, cabeçalhos e corpo com precisão, usa a autenticação certa (API key, Bearer ou OAuth), aplica paginação segura, trata 4xx/5xx e respeita Retry-After 429. No exemplo, você puxou dados da API e conseguiu salvar na planilha com estabilidade e repetibilidade.
Se você quer esse fluxo rodando em produção sem sustos — com backoff, monitoramento e governança de credenciais — a Mistura Tech pode ajudar. Peça um blueprint do seu fluxo n8n para sua API e planilha; entregamos o desenho técnico e um plano de implementação que evita limites, erros e retrabalho.
Key Takeaways
Domine o nó HTTP Request no n8n para integrar qualquer API com segurança, performance e previsibilidade.
- Quando usar o HTTP Request: Recorra quando não houver nó pronto ou precisar de controle fino de headers, query, timeouts e retries; atende bem ERPs, gateways e CRMs locais.
- Configuração essencial da chamada: Defina método, URL, cabeçalhos e corpo com precisão; use JSON para dados, multipart/form-data em uploads e Binary para streams; evite forçar boundary.
- Credenciais seguras no n8n: Armazene segredos em Credentials criptografadas, proteja a N8N_ENCRYPTION_KEY e aplique menor permissão; nunca cole tokens em campos de texto.
- Autenticação correta: Prefira API key em header, Bearer no Authorization e OAuth2 via oAuth2Api com refresh automático e callback registrada; não duplique Authorization.
- Paginação confiável: Use cursor para grande volume, page para simples e offset para lotes pequenos; habilite Pagination do nó ou Loop Over Items + Wait e limite páginas.
- Respeito a rate limit: Trate 429 lendo Retry-After e reduza vazão com Batching (Items per Batch + Batch Interval) ou Wait; comece com 1000–2000 ms.
- Tratamento de erros produtivo: Em 4xx ajuste entrada/escopo; em 5xx ative Retry On Fail (3–5 tentativas) com backoff e jitter; use Continue On Fail/Always Output Data e rotas IF para log.
- Exemplo: API → Planilha: Pagine com HTTP Request, mapeie campos e grave em planilha; adicione backoff, monitoramento e idempotência para produção estável.
Integrações duráveis nascem de escolhas certas em autenticação, paginação e controle de taxa, apoiadas por testes, logs e design idempotente.
FAQ — HTTP Request no n8n: integração, autenticação, paginação e erros
Para que serve o nó HTTP Request no n8n?
Ele chama qualquer endpoint HTTP/REST, mesmo sem integração pronta. Você configura método, URL, cabeçalhos, autenticação e corpo; a resposta vira itens para continuar o fluxo (com opções de paginação, batching e retries).
Como enviar um JSON no n8n?
No HTTP Request, ative Body → JSON e defina o payload (chave-valor ou JSON bruto). Garanta o Content-Type: application/json em Headers. Para GET, use query params (o n8n ignora corpo em GET).
Como autenticar uma API no n8n?
Use Credenciais: Header/Auth personalizado (X-API-Key), Bearer Auth (Authorization: Bearer), Basic, ou OAuth2 (oAuth2Api). Prefira Predefined Credential Type quando existir. Nunca coloque segredos em campos de texto; o n8n os guarda criptografados.
Como fazer paginação no HTTP Request do n8n?
Em Options → Pagination, escolha o modo: Offset/Page (incrementa parâmetro) ou Cursor/Next URL (usa cursor/URL da resposta). Como alternativa, faça loop com Loop Over Items e Wait, limitando páginas e pausando entre chamadas para evitar 429.
Como tratar erro de API no n8n?
Ative Retry On Fail (3–5 tentativas) com espera e backoff. Para 429, respeite o header Retry-After. Use Always Output Data/Continue On Fail e ramifique por status (IF) para logar, notificar e reprocessar sem parar o fluxo; 4xx exigem correção, 5xx pedem retry.
Referências Externas
- https://tekimobile.com/dicas/http-request-n8n/
- https://www.scribd.com/document/834465852/Dominando-o-HTTP-Request-no-n8n
- https://github.com/n8n-io/n8n/issues/34948
- https://github.com/HammerDev99/n8n-io-skills/blob/main/skills/n8n-credentials-and-security-official/references/HTTP_REQUEST_WITH_AUTH.md