O dilema do custo invisível: Montar automações parece simples até chegar a fatura. Você cria um fluxo, ele roda o dia inteiro, e a pergunta bate: estou pagando caro por conveniência?
A pergunta certa: Quando falamos de n8n self-hosted vale a pena, o ponto não é só preço mensal. Negócios no Brasil buscam previsibilidade, controle de dados e liberdade para escalar sem travas. Em cenários de alto volume, cada execução pesa; em operações enxutas, tempo de setup vira o custo.
O erro que eu mais vejo: Comparações que olham só o plano mais barato da nuvem e ignoram backup, atualização, segurança, latência e os custos por execução. Outro tropeço comum é subestimar a LGPD e integrações que exigem guardar dados sensíveis em casa.
O que você vai encontrar aqui: Um guia direto ao ponto para decidir sem achismo. Vou destrinchar custos reais em VPS, riscos operacionais que você passa a assumir, uma arquitetura enxuta com Docker, Postgres e proxy reverso, e o ponto de virada em que a nuvem deixa de compensar. No final, você sai com um critério claro para escolher e não olhar para trás.
Nuvem oficial ou self-hosted: a diferença que pesa no bolso
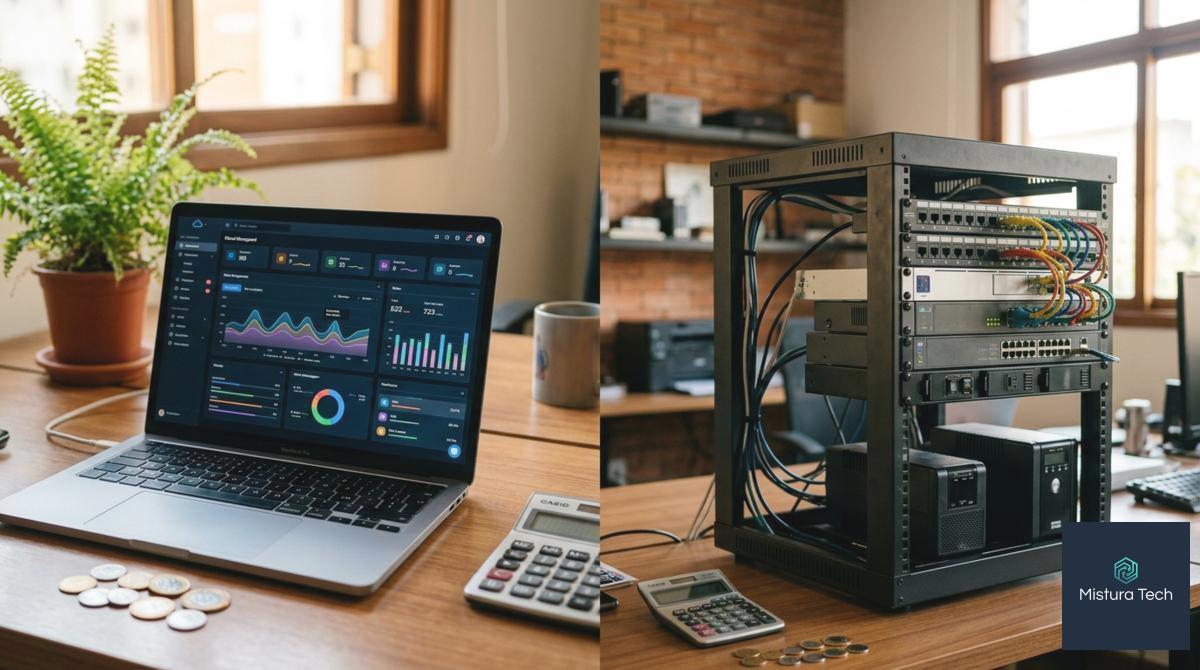
O que muda na conta: A nuvem oficial cobra por execuções mensais; o self-hosted cobra seu tempo e o servidor. É como um medidor de água: se roda muito, a fatura cresce rápido; se roda pouco, a conveniência pode valer cada centavo.
Estrutura de preços do n8n Cloud vs custos variáveis na VPS
Cloud paga por execuções: No n8n Cloud você paga por 2.500 execuções no Starter por €20/mês (anual) e 10.000 execuções no Pro por €50/mês; o Business oferece 40.000 execuções por cerca de €667/mês segundo os comparativos de 2026.
Self-hosted custa o servidor: A Community Edition é grátis e sem limite de execuções; você paga só a VPS, tipicamente entre $5–$20/mês (ex.: Hetzner ~€4,50 com 2 GB; DigitalOcean $6 com 1 GB). O custo real soma backup, monitoramento e manutenção.
Detalhe importante: Segundo a Openhosst, ao estourar o limite mensal o Cloud pausa os workflows até o próximo ciclo; não há overage. O modelo de cobrança é por execução completa, não por passo, o que tende a favorecer fluxos longos.
Cenários de uso: poucos workflows vs alto volume de execuções
Baixo volume gosta da nuvem: Abaixo de 2.500 execuções/mês, o Starter resolve sem mexer em servidor. Passou disso com frequência, o self-hosted tende a ficar mais barato por execução.
Quando o medidor gira: Triggers por polling podem disparar a conta. A livemy.app mostra que 3 workflows com polling a cada minuto somam cerca de 129 mil execuções/mês — longe dos tetos de Starter e Pro.
Previsibilidade vs autonomia: Cloud entrega conveniência, suporte e histórico; self-hosted entrega previsibilidade de custo, controle fino e espaço para crescer sem troca de plano.
Latência, limites de requisições e filas sob demanda
Região e concorrência contam: A latência depende de onde seu Cloud ou VPS roda e de onde estão suas APIs. No Cloud há limites de concorrência por plano (ex.: ~5 no Starter, ~20 no Pro, ~30 no Business, conforme guias de 2026).
Estouro de cota para tudo: Segundo a Openhosst, ao atingir o teto mensal o Cloud interrompe execuções. No self-hosted você gerencia picos com fila e workers no seu ritmo, desde que o hardware aguente.
Prática do dia a dia: Hospedar perto das integrações reduz filas e reprocessos. Em picos, ajustar concorrência e usar filas ajuda a suavizar rajadas sem perder eventos.
Controle de dados, LGPD e requisitos de compliance no Brasil
Quem controla os dados: Na nuvem, o provedor hospeda e processa; você continua controlador e precisa de DPA e avaliação de transferência internacional. No self-hosted, você controla armazenamento, retenção e trilhas de auditoria no seu próprio ambiente.
Onde ficam os dados: Guias de 2026 indicam que o Cloud armazena dados na UE. Para organizações com políticas de residência, o self-hosted em provedor localizado ou com região no Brasil facilita a conformidade LGPD (Lei 13.709/2018).
Risco vs responsabilidade: Cloud reduz responsabilidade operacional e oferece SSO, ambientes e histórico por plano. Self-hosted pede rotinas de backup, patch de segurança e governança de acessos — em troca, dá autonomia total sobre dados e auditoria.
Quanto custa de verdade rodar n8n em VPS própria
O resumo do custo: O n8n é gratuito; o que pesa é a VPS e a operação. Com pouco tráfego, a conta é estável. Quando o volume sobe, o custo por execução cai muito.
Faixas de preço de VPS no Brasil e exterior por CPU/RAM
Preço-base em 2026: No exterior, há VPS entre US$ 4–10/mês; no Brasil, opções a partir de R$ 27,99/mês com 1–4 GB de RAM. Isso cobre setups pequenos do n8n.
Exemplos reais: A Runzos (2026) lista o Hetzner CX22 por ~€3,79/mês (2 vCPU, 4 GB, 40 GB NVMe) e o DigitalOcean Basic por US$ 4/mês (1 vCPU, 512 MB, 10 GB). A Hostinger no Brasil aparece com KVM 1 por R$ 27,99/mês (1 vCPU, 4 GB, 50 GB NVMe), segundo comparativos de 2026. Guias do DreamHost e DEV destacam que o n8n roda bem em 2–4 GB de RAM para usos leves.
Custo por execução: como estimar com exemplos práticos
Conta simples: Divida o gasto mensal da VPS pelo total de execuções no mês e você tem o seu custo por execução. Se uma VPS de US$ 6/mês rodar 100.000 execuções, o custo fica perto de US$ 0,00006 por execução.
Comparando com a nuvem: Tabelas de 2026 mostram o n8n Cloud em €20/mês (anual) com 2.500 execuções no Starter, €50/mês com 10.000 execuções no Pro e cerca de €667/mês com 40.000 no Business. No self-hosted Community, as execuções são ilimitadas; você paga a infraestrutura.
Armazenamento, snapshots e transferência de dados na conta
Não é só a VM: Espaço em disco, snapshots e tráfego entram na fatura. Provedores normalmente cobram backups/snapshots como extra e aplicam franquias de banda.
Na prática: Comparativos de 2026 citam 1 TB de banda em planos básicos da DigitalOcean e até 20 TB na Hetzner. Excedentes costumam ser tarifados. Planeje volume para o banco do n8n, anexos e retenção de logs.
Custos ocultos: monitoramento, logs, alertas e horas de gestão
O invisível pesa: Mesmo com VPS barata, você investe tempo em atualizações, backups e checagens. Monitoramento, métricas e logs podem ter camada grátis, mas versões pró agregam custo.
Rotina mínima: Tenha alertas de disponibilidade, uso de CPU/RAM e fila. Defina retenção curta de logs para não estourar disco. Essas práticas salvam seu ROI quando algo sai do trilho.
Economias e riscos com instâncias spot/preemptible
Desconto com risco: Instâncias spot costumam ser bem mais baratas, mas podem ser interrompidas a qualquer momento. Use em workers e tarefas tolerantes a falhas, não no banco de dados.
Estratégia segura: Combine banco em VM estável com workers em spot. Orquestre auto-redeploy e filas para reter eventos durante preempções. Assim você captura o ganho e limita o impacto.
O que você assume ao hospedar: backup, atualização e segurança
A troca justa: No self-hosted você assume operação de verdade. Isso inclui backup 3-2-1, atualização segura e defesa da sua pilha. Sem rotina, o risco dispara.
Rotina de backup 3-2-1 com snapshots e cópia offsite
O básico que salva: Guarde três cópias, em dois meios, com uma offsite. No n8n self-hosted, isso inclui Postgres, a pasta .n8n e o N8N_ENCRYPTION_KEY.
Ponto crítico: Guias de 2026 reforçam: perder o N8N_ENCRYPTION_KEY torna credenciais irrecuperáveis. Faça dump diário do Postgres e salve o .env fora do servidor. Teste o restore com regularidade.
Atualizações sem dor: blue-green, rolling e janelas de manutenção
Atualize com rede de proteção: Prenda a versão, leia release notes, faça backup e rode blue-green ou rolling. Se algo quebrar, volte ao tag anterior.
Sequência segura: Backup do banco e da chave, pull da imagem, recrie serviços, valide webhooks e credenciais. Mantenha o backup pré-upgrade até passar a janela de validação. Documente comunidade e nodes extras instalados.
Segurança de base: firewall, SSH, secrets e isolamento de rede
Feche as portas certas: Nunca exponha porta 5678. Use proxy com HTTPS, banco em rede interna e firewall e SSH com chave, sem senha.
Higiene obrigatória: Ative 2FA, RBAC e autenticação nos webhooks. Use usuário de banco com mínimos privilégios, TLS no Postgres e atualização de sistema e imagem em ciclo fixo.
Gestão de credenciais e segredos no n8n e no sistema
Segredo não vai no git: Gere e guarde o N8N_ENCRYPTION_KEY em gerenciador de segredos. No n8n, use o gerenciador de credenciais; prefira OAuth com escopo a chaves estáticas.
Boas práticas úteis: Nomeie credenciais com clareza, desative as inativas, evite colar segredos em campos de nós. Em modo fila, todos os workers devem compartilhar a mesma N8N_ENCRYPTION_KEY.
Observabilidade prática: métricas, logs e alertas acionáveis
Veja antes de doer: Centralize logs e alertas. Monitore CPU, RAM, disco e picos de webhooks. Ative retenção de execuções, como EXECUTIONS_DATA_PRUNE e janela padrão de 14 dias citada em guias de 2026.
Checklist que pega falhas: Envie logs para SIEM, alerte sobre acessos fora de hora e ativações anômalas. Rodar o n8n audit periódico ajuda a achar webhooks abertos e credenciais arriscadas.
Arquitetura recomendada com Docker, Postgres e proxy reverso
A base que funciona: Para um n8n estável eu vou de Docker, Postgres e um proxy HTTPS. É simples, previsível e fácil de manter.
Compose com n8n, Postgres e Redis para filas estáveis
Comece com n8n + Postgres: Acrescente Redis só quando ativar o queue mode para escalar.
Boas práticas de 2026: Guias indicam Postgres 16–18, volume persistente para /home/node/.n8n e uma N8N_ENCRYPTION_KEY fixa. No modo fila, configure EXECUTIONS_MODE=queue e QUEUE_BULL_REDIS_HOST. A mesma chave deve estar na instância principal e em todos os workers.
Como a fila roda: A instância principal recebe timers e webhooks, publica no Redis, os workers executam e gravam o resultado no Postgres. Isso separa interface e execução e evita gargalos.
Proxy reverso (Nginx/Traefik) com TLS automático e HTTP/2
Ponha um proxy HTTPS: Use Traefik, Nginx ou Caddy com Let’s Encrypt e HTTP/2. Não exponha a porta 5678 para a internet.
Passos essenciais: Tenha um domínio com registro A ativo e libere as portas 80 e 443 para emitir e renovar certificados. Defina N8N_HOST, WEBHOOK_URL e ajuste N8N_PROXY_HOPS=1 para cabeçalhos corretos atrás do proxy.
Persistência e volumes: banco, credenciais e arquivos temporários
Persista o que importa: Banco em volume dedicado e a pasta .n8n em /home/node/.n8n.
Layout recomendado: A documentação descreve volumes como db_storage para Postgres e n8n_storage para o app. Se precisar, mude o caminho com N8N_USER_FOLDER. Faça e teste backups de ambos os volumes.
Escala horizontal com workers e separação de filas críticas
Escale com workers: Ative o queue mode, suba múltiplos workers e, se preciso, adicione webhook processors.
Detalhes que evitam dor: Todos os processos compartilham Postgres, Redis e a mesma N8N_ENCRYPTION_KEY. Para picos, priorize rotas sensíveis ajustando concorrência e dedicando instâncias a webhooks de alto volume.
Alta disponibilidade e recuperação de desastre simplificada
Foque no essencial: Backups testados, healthchecks e reconstrução rápida com Compose.
Plano simples e eficaz: Tire snapshot do Postgres e do volume .n8n, guarde a N8N_ENCRYPTION_KEY fora da VPS e prenda versões para reverter sem dor. Em falhas, um docker compose up com dados íntegros costuma trazer tudo de volta.
O ponto de virada: a partir de quantas execuções compensa
O ponto de virada é claro: Se o volume de execuções cresce e você quer previsibilidade, o self-hosted tende a ganhar. A nuvem brilha em conveniência; o seu servidor vence em custo por execução, autonomia e controle dos dados sob LGPD. Essa escolha só fecha a conta quando você considera a operação inteira: Docker e Postgres, proxy HTTPS, backup 3-2-1, atualização segura e rotina de segurança.
Pronto para decidir com números? A Mistura Tech calcula seu ponto de virada, projeta o TCO, desenha a arquitetura com Docker, Postgres e proxy, configura backups e segurança, e conduz a migração sem parar seus fluxos. Agende um diagnóstico para simular execuções, comparar planos e sair com um plano de migração pronto para executar.
Key Takeaways
Descubra quando vale a pena adotar n8n self-hosted, quanto realmente custa, os riscos operacionais e a arquitetura segura para escalar com previsibilidade:
- Quando self‑hosted compensa: Ultrapassando tetos do Cloud ou exigindo controle de dados/LGPD, o self‑hosted reduz custo por execução e dá autonomia.
- Números que guiam a decisão: Cloud: 2.500 exec/€20, 10.000/€50, 40.000/€667; VPS: US$ 4–10/mês; 100.000 execs em VPS de US$ 6 ≈ US$ 0,00006/exec.
- Custo total real: Inclua backups, snapshots/banda, monitoramento e 1–2 h/mês de manutenção; a fatura não é só CPU/RAM.
- Arquitetura mínima recomendada: Docker Compose com n8n+Postgres, proxy HTTPS (Traefik/Nginx/Caddy), volume /home/node/.n8n e domínio para webhooks.
- Segredo e credenciais protegidos: Defina e guarde o N8N_ENCRYPTION_KEY; sem ele, credenciais são irrecuperáveis; padronize envs e não exponha segredos.
- Escala e desempenho com fila: Ative queue mode (Redis) e adicione workers; todos os processos compartilham DB, Redis e a mesma chave; ajuste concorrência.
- Segurança e conformidade: Não exponha a porta 5678; use firewall e SSH por chave, RBAC/2FA e políticas LGPD com residência e retenção.
- Backups e recuperação prática: Aplique 3‑2‑1, faça pg_dump e copie o volume .n8n offsite; teste restore e prenda versões para rollback rápido.
Escolha com base em métricas e governança: projete custo por execução, assegure segurança/backup e adote a pilha que mantém controle e escala sem surpresas.
FAQ — n8n self-hosted: custos, segurança e requisitos (2026)
Vale a pena hospedar o n8n no meu próprio servidor?
Depende do seu volume e da necessidade de controle. Se você passa com frequência os limites do Cloud ou precisa de autonomia e residência de dados (LGPD), o self-hosted tende a ter melhor custo por execução. Se você prioriza conveniência e suporte, a nuvem costuma vencer.
Quanto custa rodar n8n em uma VPS?
O software é gratuito; você paga a VPS e a operação. Em 2026, há planos externos por US$ 4–10/mês e no Brasil a partir de ~R$ 28–100/mês. Considere ainda backups, monitoramento e 1–2 horas/mês de manutenção. Exemplo: US$ 6/mês para 100.000 execuções ≈ US$ 0,00006 por execução.
n8n self-hosted é seguro?
Sim, se bem configurado. Use proxy reverso com HTTPS (Let’s Encrypt), firewall e SSH por chave, mantenha o N8N_ENCRYPTION_KEY seguro, atualize o stack, aplique RBAC/2FA e faça backups testados. Você segue responsável por conformidade (ex.: LGPD) e governança de acessos.
Qual servidor mínimo para rodar n8n?
Para testes: 2 vCPU, 2 GB RAM e ~20 GB SSD. Para produção: 2–4 vCPU, 4–8 GB RAM e PostgreSQL dedicado ou gerenciado. Webhooks exigem domínio com HTTPS. Para alto volume, ative queue mode com Redis e adicione workers.
Como fazer backup de um n8n self-hosted?
Siga 3-2-1: três cópias, dois meios, uma offsite. Faça dump do PostgreSQL, copie o volume /home/node/.n8n e guarde o N8N_ENCRYPTION_KEY (ex.: no .env) fora da VPS. Agende backups diários e teste a restauração periodicamente.
Referências Externas
- https://scribehow.com/o/0t_XWCzKTYWGH_sbOkAsgw/page/n8n_Review_2026_Honest_Deep-Dive_After_Actually_Using_It_Pros_Cons_and_Pricing__6QQrscExTZGNTelw7AWgoA
- https://gizmodo.com/best-web-hosting/n8n/n8n-vs-zapier
- https://syncgtm.com/blog/n8n-review
- https://www.lowcode.agency/blog/n8n-self-hosted-vs-cloud