Como apontar o domínio para a hospedagem (Registro.br, Cloudflare e outros)
Como apontar domínio para hospedagem: passo a passo no Registro.br e Cloudflare, DNS vs A, testes de propagação e erros comuns.
Por Rodrigo Monteiro26 de outubro de 202612 min de leitura
Resumo em 30 segundos
- 01Separe papéis: domínio, DNS e hospedagem: Domínio é endereço, hospedagem é servidor e o DNS conecta; gerenciar separado aumenta controle e portabilidade.
- 02Escolha o caminho certo (NS vs A/CNAME): Troque nameservers para simplicidade e suporte único; mantenha o DNS atual e crie A/CNAME quando precisar de controle fino, multi-serviços ou Cloudflare/CDN.
- 03Proteja e preserve o e-mail: Copie MX, SPF (apenas um registro), DKIM (2048 bits) e DMARC corretamente e mantenha em DNS only; não proxie tráfego de e-mail.
- 04Cloudflare: use proxy com critério: Só A/AAAA/CNAME usam proxy; deixe MX/TXT sem proxy e ative SSL/TLS Full (strict) e Always Use HTTPS antes do laranja.
- 05Registro.br: dois caminhos oficiais: Altere servidores DNS para delegar a outro provedor ou use Configurar zona DNS (Modo Avançado) para A, CNAME, MX e TXT; publique/remova o DS ao ativar DNSSEC.
- 06Propagação e TTL inteligente: Planeje 24–48h; reduza o TTL para 300s antes da janela e evite alterações repetidas que prolongam caches.
- 07Valide como um profissional: Teste com dig/nslookup (A, NS, MX, DS), verifique em múltiplos resolvedores e redes e confirme HTTPS e entrega de e-mails.
- 08Segurança e governança: Garanta WHOIS no CPF/CNPJ correto, habilite 2FA, travas de transferência e DNSSEC; documente a zona antes de qualquer mudança.
Seu endereço na web importa: configurar domínio é como trocar o CEP da sua loja. Se você erra o número, o cliente até tenta chegar, mas não encontra a porta. Com site é igual: sem o apontamento correto, a página não abre, o e-mail cai no limbo e a confiança vai embora.
Por que isso pesa no dia a dia: empreendedores vivem correndo e precisam publicar rápido, sem travar na parte técnica. O tema como apontar domínio para hospedagem vira um gargalo quando surgem dúvidas sobre DNS, nameservers, registro A e e-mail. A boa notícia: com um roteiro claro, você faz em minutos e reduz riscos de queda.
Onde muita gente tropeça: tutoriais pulam etapas críticas. Só mandam “trocar DNS” e pronto. Ninguém fala do impacto nos registros MX do e-mail, de SSL/HTTPS quebrado ou de propagação que engana nos primeiros testes. O resultado é site fora do ar, e-mail rejeitado e cliente achando que você sumiu.
O que você vai ganhar aqui: um passo a passo prático, direto ao ponto, cobrindo Registro.br, Cloudflare e outros registradores. Você vai saber quando trocar nameservers e quando manter e só criar registro A/CNAME, como evitar conflitos com e-mail e como testar do jeito certo. É um guia pensado para quem precisa publicar sem drama, com segurança e previsibilidade.
Domínio e hospedagem: por que são coisas separadas
Coisas diferentes, papéis diferentes: Domínio é o endereço, hospedagem é o servidor, e o DNS conecta os dois. Separar evita confusão e dá mais controle sobre seu site e e-mail.
Diferença entre registrador, DNS e provedor
Três papéis distintos: o registrador mantém e cobra o domínio, o provedor de DNS responde pelas consultas do nome, e a hospedagem entrega seu site.
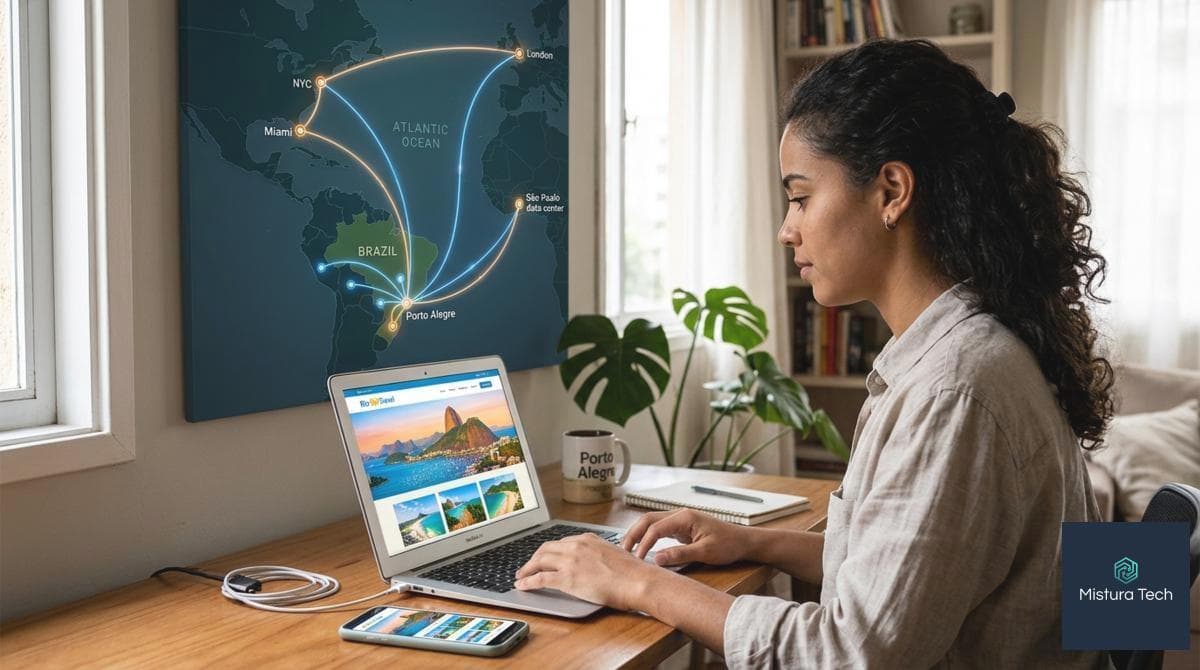
É como ter cartório, telefonista e casa. Segundo o guia da OpenReplay, os nameservers no registrador dizem quem publica a sua zona DNS, e os registros A/CNAME apontam para a hospedagem.
No .br, o registro é feito no Registro.br; já TLDs globais usam registradores credenciados pela ICANN. Preço varia por provedor; a Homehost cita faixa de R$ 40–80/ano para domínios .br (fonte: Homehost).
Quando manter o DNS no Registro.br ou na hospedagem
Use o que simplifica sua vida: manter o DNS no Registro.br dá neutralidade e portabilidade; apontar nameservers (NS) para a hospedagem centraliza e facilita o suporte.
Se você usa Cloudflare ou serviços diversos, manter o DNS fora da hospedagem evita amarras. Para sites simples, trocar os NS costuma ser o caminho mais rápido.
A Dynadot resume os dois jeitos: apontar NS (entrega o DNS ao host) ou criar registros A/CNAME mantendo o DNS atual. Antes de mudar, salve a zona atual e confirme onde os NS estão ativos (fonte: Dynadot e HostGroup).
Impacto no SEO, desempenho e e-mail corporativo
Disponibilidade e HTTPS pesam no resultado: DNS correto mantém o site no ar e o SSL/TLS estável; quedas repetidas e erro de certificado derrubam confiança e podem afetar visibilidade.
Para e-mail, os registros MX e SPF precisam ficar intactos. Uma troca de DNS sem migrar MX/DMARC/DKIM quebra a entrega e aumenta rejeição. Em migrações, reduza o TTL e teste subdomínios primeiro (fonte: DBMK e HostGroup).
Propagação varia por cache e TTL. Conte com 24–48 horas para estabilizar no mundo todo, embora muitas vezes seja mais rápido (fonte: Dynadot).
Segurança básica: WHOIS, DNSSEC e travas de transferência
Proteja titularidade e a zona: deixe o domínio no CPF/CNPJ da empresa, revise contatos administrativo, técnico e cobrança no Registro.br e ative 2FA na conta.
Habilite DNSSEC quando disponível e use trava de transferência no registrador. Isso reduz risco de alterações não autorizadas e sequestro do domínio (fontes: Tecnoticias e HostGroup).
Documente a zona DNS, guarde dados de recuperação e desconfie de boletos falsos. Um acesso indevido ao painel pode redirecionar visitantes e derrubar serviços críticos (fonte: Tecnoticias).
Trocar DNS ou criar registro A: qual caminho escolher
O caminho certo depende do controle: trocar NS dá simplicidade com um só painel; criar A/CNAME mantém autonomia e evita amarras. Em Cloudflare e CDNs, proxie só o que é web e deixe e-mail direto.
Quando apontar nameservers (NS) para a hospedagem
Escolha NS quando quiser simplicidade: você entrega o DNS ao host e gerencia tudo em um lugar. É útil para quem quer suporte único e menos passos.
Antes da troca, baixe o TTL para 300 segundos um dia antes e recrie os registros no novo provedor. Só então altere os NS no registrador. Propagação costuma levar de minutos a 48h (Cloudflare Phase 3; Clinerds).
Se houver DNSSEC, siga o fluxo de migração: remova o DS antigo, troque NS e só depois ative o novo DS. Teste com dig/nslookup para A, NS e MX (Cloudflare docs).
Quando usar registros A e CNAME mantendo o DNS atual
Use A/CNAME para ter controle: você mantém o DNS onde está e só aponta o site para a hospedagem nova. Isso evita mexer em e-mail e outros serviços.
Crie um A para @ com o IP da hospedagem e um CNAME para www apontando para o root, seguindo o que o host pede. Não coloque CNAME junto de A com o mesmo nome; há conflito e alguns provedores bloqueiam (Omar Albeik; Clinerds).
Guarde a zona atual e confirme requisitos de verificação TXT/DKIM dos serviços. Assim você migra o site sem quebrar integrações (OpenWebHosting).
Cenários com Cloudflare (proxy laranja) e CDN
Proxie só tráfego web: apenas A, AAAA e CNAME podem usar proxy. MX, TXT e SRV ficam DNS only. E-mail e SSH não passam pelo proxy (Urhoba; DomainRoc).
No Cloudflare, escolha Proxy laranja para site público e DNS only (cinza) para APIs, e-mail, FTP e verificações. Defina o modo SSL/TLS conforme o certificado no origin e evite proxiar CNAMEs que apontam para outros CDNs (OpenWebHosting).
Sequência segura: importe registros, ajuste proxy por hostname, trate DNSSEC, troque os NS no registrador e monitore respostas autoritativas. Use dig para comparar answers do 1.1.1.1 e dos seus NS (Cloudflare docs; Nuvemhospedagem).
Riscos comuns: TTL alto, conflitos de MX e SPF
O que mais quebra é básico: TTL alto atrasa mudanças; reduza para 300s antes da janela. Não proxie MX e não altere SPF/DKIM/DMARC sem copiar políticas do provedor de e-mail.
Evite CNAME no root em provedores que não suportam ALIAS/ANAME. Não misture CNAME com A no mesmo nome. Teste envio e recebimento de e-mails após a migração e valide o certificado HTTPS no novo destino (Clinerds; OpenWebHosting; DomainRoc).
Passo a passo no Registro.br
Dois caminhos, um objetivo: no Registro.br você pode alterar servidores DNS para delegar tudo a outro provedor, ou configurar zona DNS e manter os registros A, CNAME, MX e TXT no próprio painel.
Alterar servidores DNS (NS) no painel do Registro.br
Troque os NS quando quiser delegar: entre no domínio, clique em Alterar servidores DNS, informe os dois nameservers do novo provedor e salve.
Antes da troca, copie sua zona e reduza o TTL no provedor atual para acelerar a mudança. A publicação costuma levar de minutos a 72h, embora muitos vejam cerca de 2 horas como comum (WooCommerce BR). Se usa DNSSEC, remova o DS antigo, troque os NS e depois publique o novo DS (Azion/Cloudflare).
Criar registros A, CNAME, MX e TXT sem trocar os NS
Mantenha o DNS no Registro.br: acesse Configurar zona DNS e, no Modo Avançado, adicione A, AAAA, CNAME, MX, TXT e TLSA.
O editor aceita até 40 registros e pode demorar alguns minutos para liberar após ativado. Em @, crie o A com o IP da hospedagem e use CNAME para www. Não use CNAME no mesmo nome que já tem A. Valide serviços que pedem TXT/DKIM e mantenha MX do e-mail intacto (Fabweb; edrone; ADDTechnologia).
Ativar DNSSEC e boas práticas de zona
Assine sua zona com DNSSEC: ative o DNSSEC no provedor de DNS e publique o registro DS no Registro.br usando Key Tag, Algorithm, Digest Type e Digest.
Se houver um DS antigo, remova antes de cadastrar o novo. Valide com dig DS e +dnssec. Use senhas fortes, 2FA na conta e mantenha contatos administrativo e técnico atualizados. Evite TTL alto em migrações e documente a zona antes de qualquer mudança (Bedhosting/Cloudflare; Azion).
Como validar mudanças e corrigir erros frequentes
Teste logo após salvar: use as Ferramentas do NIC.br para verificação de DNS e valide em dnschecker ou mxtoolbox. No terminal, rode dig para A, NS, MX e DS.
Erros comuns: CNAME em conflito com A no mesmo nome, MX ausente após migração, TXT SPF truncado e DS desatualizado. Ajuste o TTL para 300s na janela de mudança, aguarde propagação e revalide até tudo ficar verde (edrone; Fabweb; Bedhosting/Cloudflare; WooCommerce BR).
Passo a passo na Cloudflare e em outros registradores
Mesmo fluxo em todo lugar: na Cloudflare e em outros registradores, você adiciona o domínio, confere os registros, decide o proxy laranja ou cinza, ajusta SSL/TLS e só então troca os nameservers no registrador.
Adicionar domínio e escolher proxy laranja vs cinza
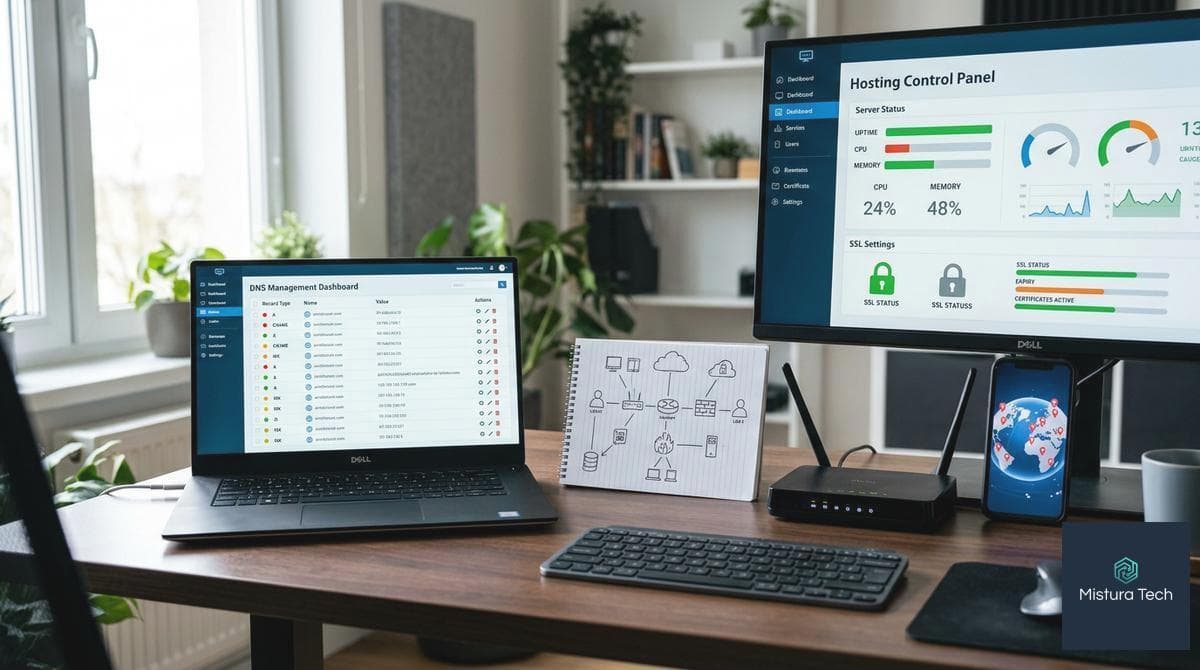
Use laranja para web e cinza para o resto: no Cloudflare, Proxied (laranja) passa o tráfego pela rede e aplica CDN, WAF e proteção DDoS; DNS only (cinza) apenas resolve o nome direto para o seu servidor.
Somente A/AAAA/CNAME podem ser proxied; MX e TXT são sempre DNS only por design (Cloudflare docs). Selecione laranja para o site e mantenha cinza para e-mail, FTP, SSH e verificações (MHOST; Peechy).
Importar/replicar zona DNS e criar A, CNAME, MX, TXT
Revise a importação e complete o que faltar: a Cloudflare tenta importar sua zona; confirme cada registro e crie A/AAAA para o IP do site e CNAME para www quando indicado.
Configure MX conforme seu provedor de e-mail e crie SPF, DKIM e DMARC em TXT. Deve existir apenas um SPF por domínio; combine “include:” no mesmo registro quando preciso. Para Google Workspace são cinco MX e DKIM de 2048 bits (Cloudflare Workspace guide).
Para muitos domínios iguais, exporte a zona em BIND, edite e importe nos demais, lembrando que o valor de DKIM é único por domínio (Cloudflare docs).
Ajustar SSL/TLS, redireciono HTTP→HTTPS e e-mail
Trave o cadeado antes do proxy: defina SSL/TLS Full (strict) quando o origin tem certificado válido (ou Origin CA) e ative Always Use HTTPS para forçar o redirecionamento.
O proxy não carrega tráfego de e-mail. Mantenha MX em DNS only e publique autenticações SPF/DKIM/DMARC corretas. Se usar Cloudflare Email Routing/Sending, evite conflito com MX de terceiros: eles exigem controle exclusivo do MX (Email Service docs).
Propagação pode levar de minutos até 48 horas, dependendo de cache e provedores DNS (Cloudflare docs).
Como replicar no GoDaddy, HostGator, Locaweb
O processo é idêntico: configure os registros na Cloudflare, copie os nameservers que ela fornece e troque-os no painel do seu registrador (GoDaddy, HostGator, Locaweb).
Você altera nameservers sempre no registrador do domínio, não no host. Se DNSSEC estiver ativo no registrador, desative antes de trocar NS e publique o novo DS depois. Cheque se os nomes foram copiados exatamente, ou a resolução falha (Cloudflare docs e FAQ).
Por fim, teste o site e o e-mail com consultas DNS e verifique HTTPS. Ajustes como Automatic HTTPS Rewrites e regras de segurança ajudam no endurecimento inicial (Hostragons; Pimenov).
Propagação: quanto demora e como conferir se deu certo
Propagação não é um botão on/off: é a internet atualizando caches até todos enxergarem o novo caminho do seu domínio. O sucesso aparece quando o site abre em redes diferentes, o cadeado de HTTPS fica estável e o e-mail envia e recebe sem falhas. Confirme em vários resolvedores e compare respostas: se o IP e os registros baterem, você chegou lá.
Quer migrar sem sustos? A Mistura Tech planeja a janela de mudança, reduz TTL, executa ajustes no Registro.br ou Cloudflare, valida SSL, MX, SPF e DKIM e monitora a propagação até estabilizar. Se você precisa publicar com segurança hoje, solicite o Plano de Migração Assistida da Mistura Tech e garanta que seu domínio aponte certo, sem queda e sem surpresa.
Resultados confiáveis nascem de passos simples e verificáveis: escolha o método certo, preserve o e-mail, aplique SSL, ajuste TTL e valide cada mudança.
Perguntas frequentes
01Como apontar meu domínio para a hospedagem?
Há dois caminhos. 1) Trocar os nameservers (NS) para o provedor que vai gerenciar o DNS. 2) Manter o DNS atual e criar registros A (raiz/@) e CNAME (www) para o servidor. Pegue os dados na hospedagem, adicione o domínio lá, aplique o caminho escolhido, reduza o TTL (ex.: 300s) e teste.
02Quanto tempo leva a propagação de DNS?
Normalmente alguns minutos até 24–48 horas. Depende do TTL e de caches de provedores. Mudanças de nameserver tendem a levar mais. Evite alterar várias vezes; teste em redes diferentes e aguarde estabilizar.
03Qual a diferença entre DNS e registro A?
DNS é o sistema (e o painel) que publica todos os registros do seu domínio. O registro A é um tipo específico dentro do DNS que aponta um nome (ex.: @) para um endereço IPv4 do seu servidor.
04Como apontar um domínio do Registro.br?
No Registro.br, escolha: 1) Alterar servidores DNS para delegar ao provedor (NS novos). 2) Configurar zona DNS (Modo Avançado) e criar A, CNAME, MX e TXT mantendo os NS atuais. Se usar DNSSEC, publique/remova o DS conforme o provedor. Valide com testes (dig/nslookup).
05O e-mail para de funcionar quando troco o DNS?
Pode parar se os registros MX, SPF, DKIM e DMARC não forem copiados corretamente ao mudar NS ou editar a zona. Preserve esses registros, deixe e-mail como DNS only (sem proxy) e teste envio/recebimento após a alteração.
Referências Externas
Rodrigo Monteiro
Fundador da Mistura Tech. Mais de 26 anos de experiência em TI, hoje com foco em IA e automações para empresas: treinamento de equipes, agentes no WhatsApp e integrações com N8N.